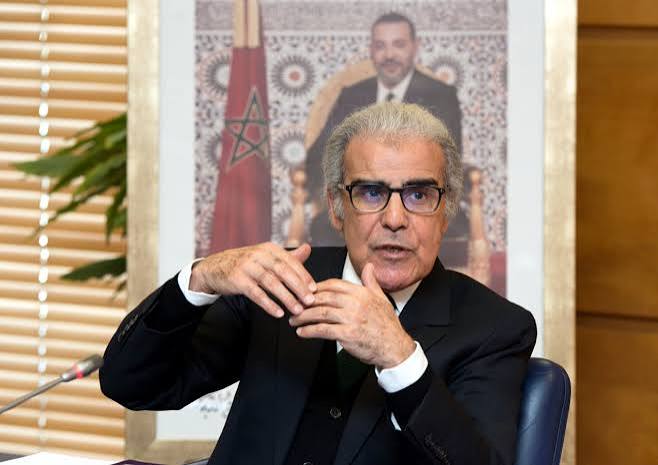
Le Comité des établissements de crédit (CEC), réuni le 22
octobre 2026 au siège de Bank Al-Maghrib à Rabat, a émis un avis favorable sur
dix textes réglementaires destinés à compléter le cadre applicable au secteur
bancaire marocain. Ces dispositions ciblent notamment la diversification des
sources de refinancement, la lutte contre le blanchiment de capitaux, la
cybersécurité et l’amélioration de la relation clientèle.
Réuni dans sa composition élargie, le Comité a examiné
plusieurs projets visant à accompagner les mutations du secteur et à renforcer
la gestion des risques. Institué par l’article 25 de la loi n° 103-12 relative
aux établissements de crédit et organismes assimilés, le CEC est chargé
d’émettre des avis sur les textes encadrant l’activité bancaire. Présidé par le
Wali de Bank Al-Maghrib, il rassemble des représentants de la Banque centrale,
du ministère chargé des Finances et des associations professionnelles du
secteur.
Parmi les dix textes examinés, sept circulaires concernent
l’application de la loi n° 94-21 relative aux obligations sécurisées. Elles
doivent finaliser le cadre réglementaire nécessaire à l’utilisation de cet
instrument par les établissements émetteurs. L’objectif est de permettre aux
banques de diversifier leurs sources de refinancement et de franchir une
nouvelle étape vers l’opérationnalisation de ce mécanisme de financement.
Le CEC a également approuvé un amendement de la circulaire
n° 5/W/2017 relative à l’obligation de vigilance. Cette modification vise à
adapter le dispositif de lutte contre le blanchiment de capitaux, le
financement du terrorisme et celui de la prolifération aux évolutions des
standards du Groupe d’action financière (GAFI).
Sur le front numérique, le Comité a émis un avis favorable à
une directive fixant les exigences minimales de résilience opérationnelle
numérique des établissements de crédit et organismes assimilés. Le texte entend
renforcer la gestion des cyberrisques face à l’accélération de la
digitalisation des services financiers et à la multiplication des cybermenaces.
Le dispositif réglementaire couvre aussi la relation avec
les usagers. Une directive consacrée aux exigences minimales en matière
d’accueil et de mesure de la satisfaction de la clientèle a reçu un avis
favorable. Elle vise à améliorer la qualité des services financiers et à
renforcer la confiance des clients.
Commentaires 0
Vous devez être membre pour ajouter un commentaire.
Vous êtes déjà membre ? Connectez-vous
Pas encore membre ? Devenez membre gratuitement
Aucun commentaire pour le moment sur cet article.